


AI pomogao otkriti kritične propuste u PHP-u: zašto se gase stranice
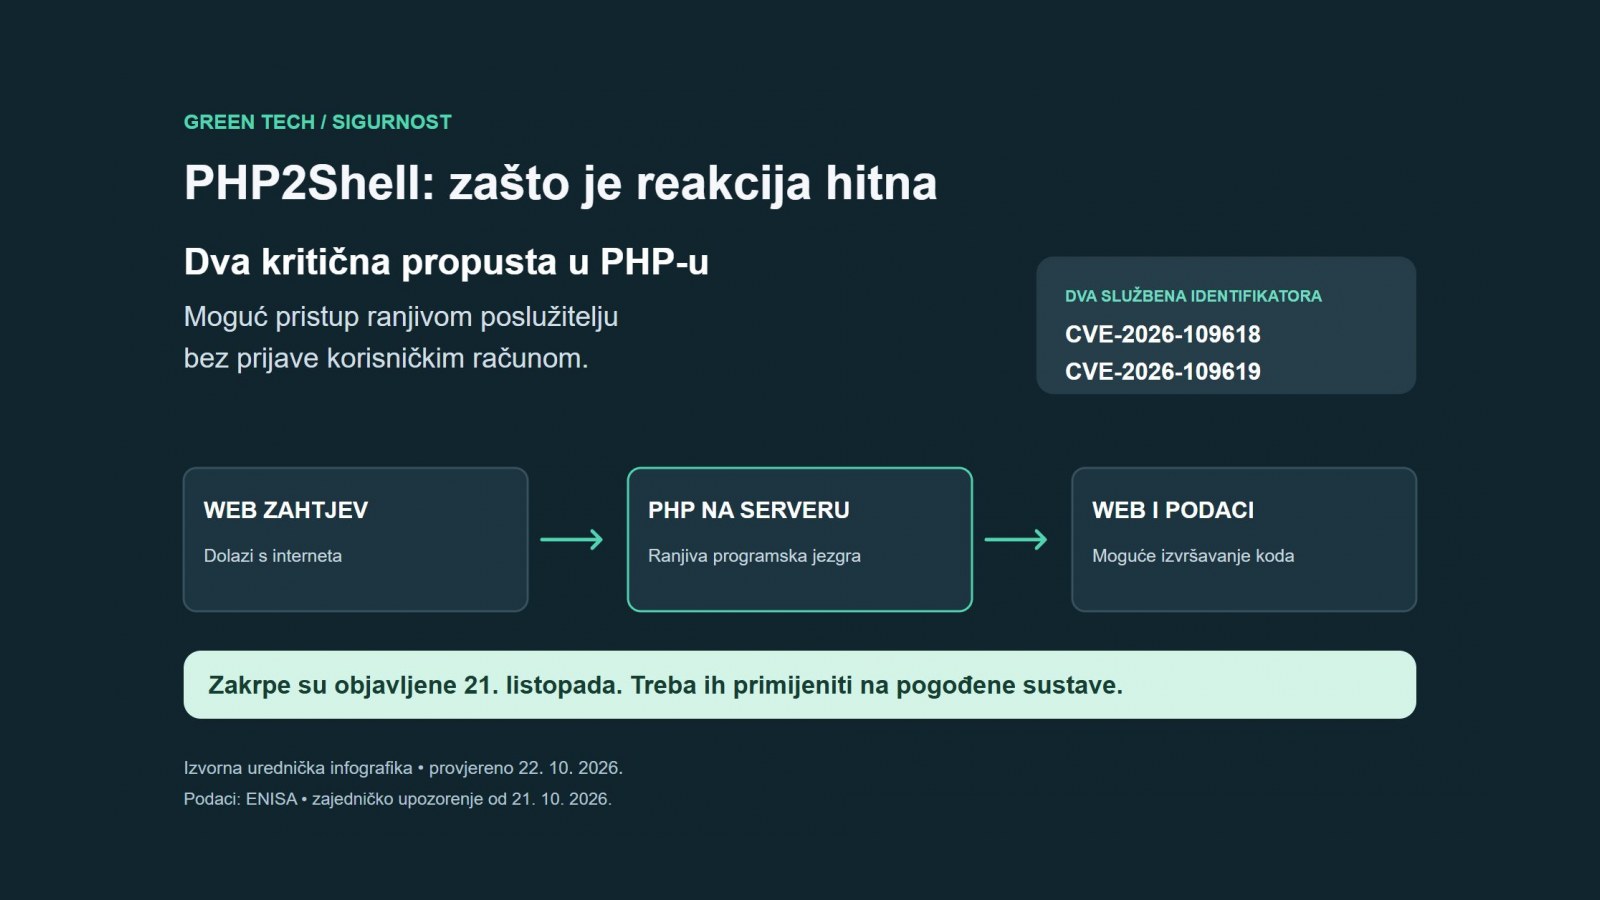
Infografika: PHP2Shell obuhvaća dva kritična propusta u poslužiteljskom PHP-u. Zakrpe su objavljene 21. listopada 2026. Izvor: Green Tech (infografika); podaci: ENISA
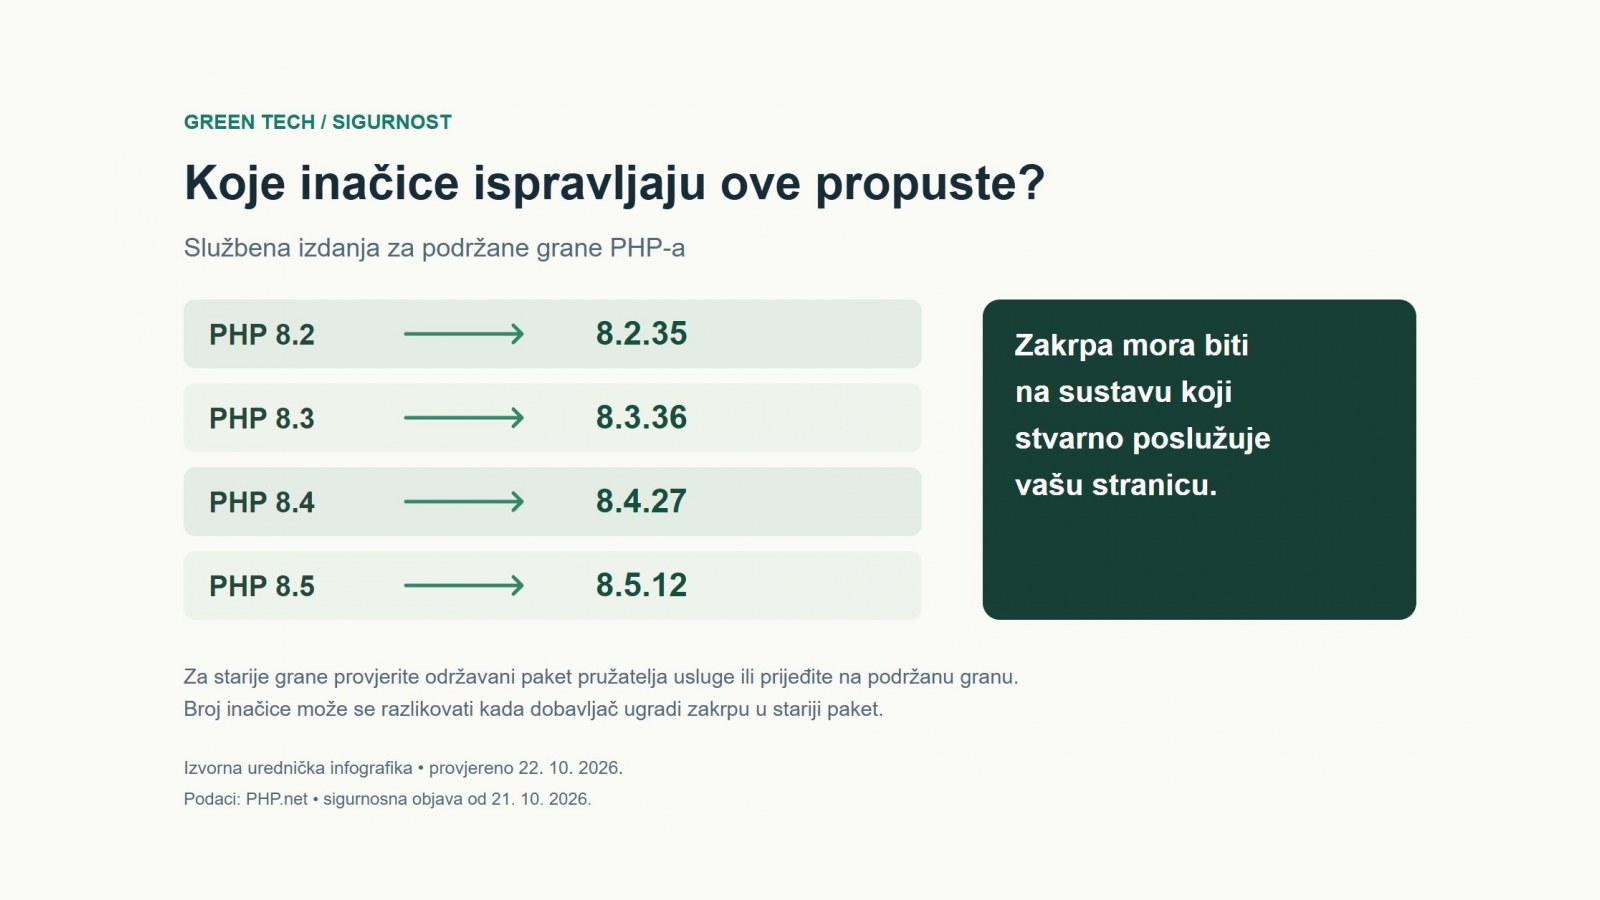
Infografika: PHP 8.2.35, 8.3.36, 8.4.27 i 8.5.12 ispravljaju opisane propuste. Za pakete dobavljača treba provjeriti njihov sigurnosni bilten. Izvor: Green Tech (infografika); podaci: PHP.net
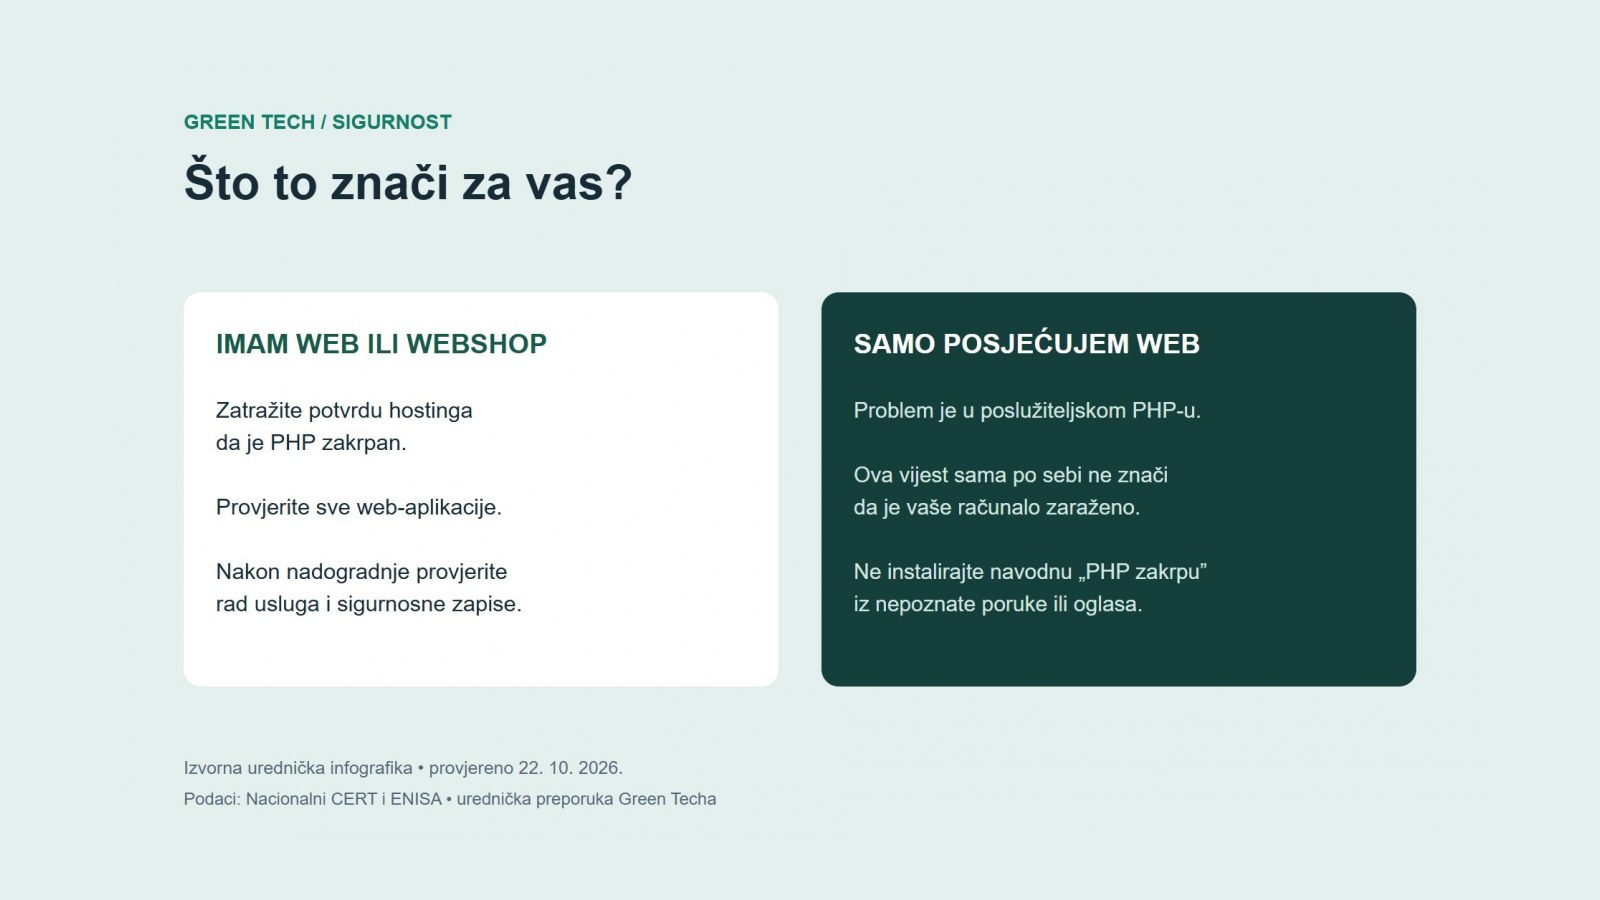
Infografika: vlasnici weba trebaju potvrdu zakrpe od hostinga; posjetiteljima stranica nije potrebna navodna PHP zakrpa iz poruke ili oglasa. Izvor: Green Tech (infografika); podaci: Nacionalni CERT / ENISA
Datum članka: 22. 10. 2026. · Sigurnost i hakerski napadi · PHP2Shell i sigurnost weba
Dva kritična propusta u PHP-u, istražena uz pomoć AI-ja, mogu omogućiti preuzimanje web-poslužitelja bez prijave. Dok se neke stranice preventivno gase, zakrpe su već dostupne od 21. listopada. Za vlasnike weba i trgovina najvažnija je potvrda da su primijenjene.
Izvor vijesti · PHP Security Team — službeno upozorenje i zakrpe, 21. 10. 2026. · Naslovna slika · Green Tech (infografika); podaci: ENISA
Zašto je PHP2Shell važan za toliko različitih stranica
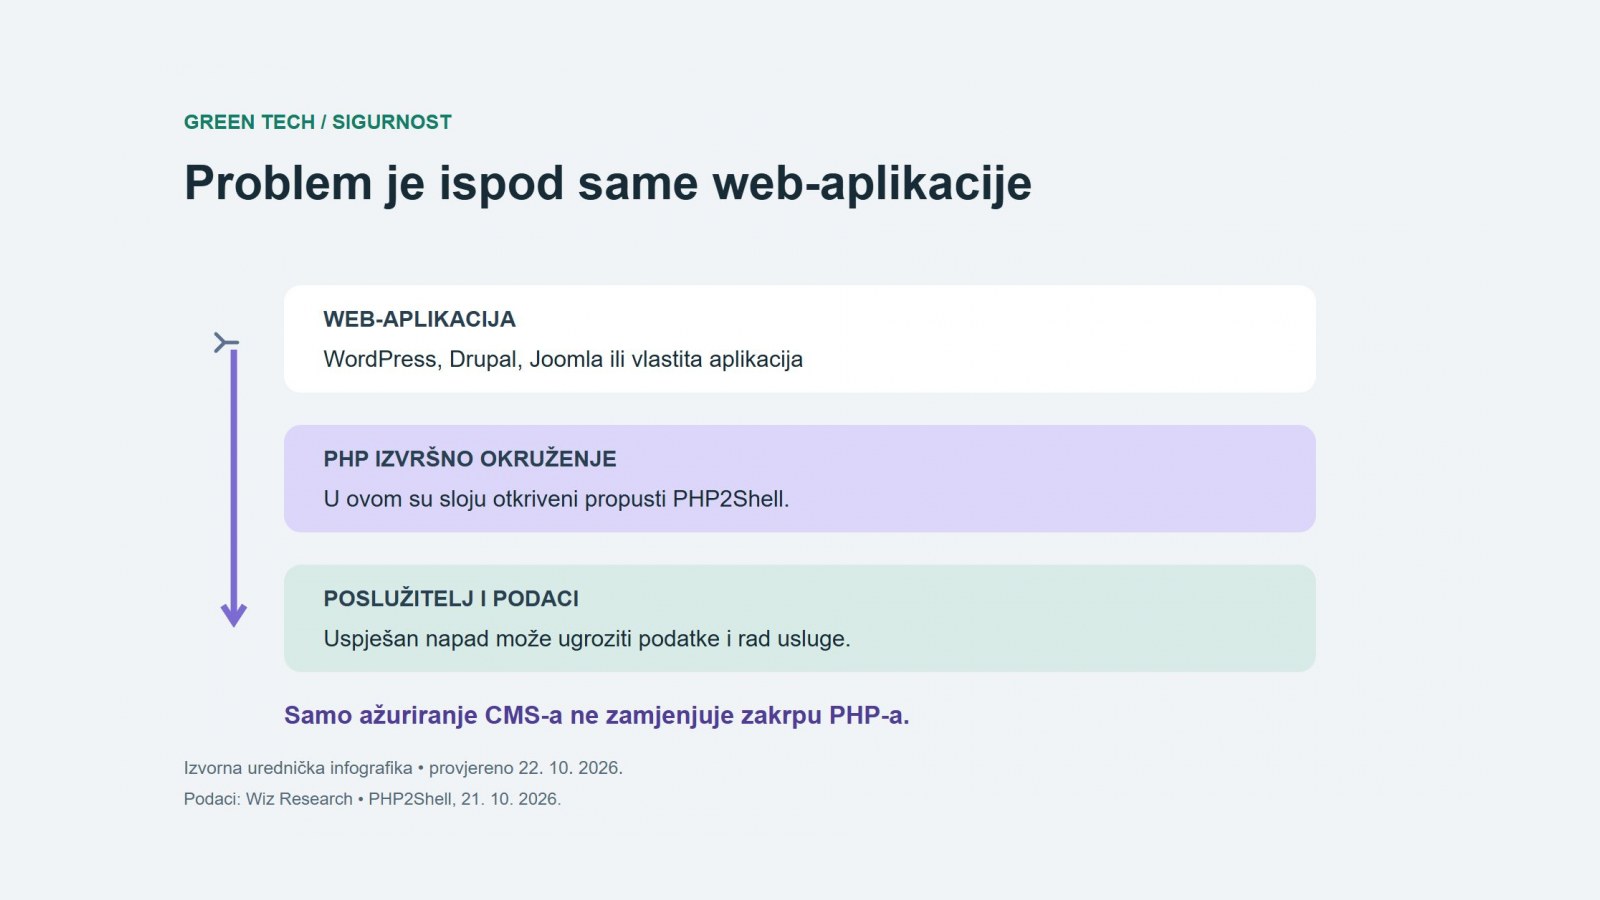
PHP je programski jezik i izvršno okruženje koje na poslužitelju obrađuje zahtjeve web-aplikacija. Iza mnogih naizgled različitih stranica nalazi se isti temeljni softver. Zbog toga propust u njegovoj jezgri može zahtijevati istodobnu reakciju brojnih pružatelja hostinga i organizacija.
Ranjivosti CVE-2026-109618 i CVE-2026-109619 dobile su kritičnu ocjenu CVSS 9,2. Zajednički se nazivaju PHP2Shell. Wiz je u kontroliranim pokusima pokazao mogućnost napada na okruženja s WordPressom, Drupalom i Joomlom. Problem je u PHP-u ispod aplikacije: instaliranje najnovijeg CMS-a samo po sebi ne potvrđuje da je poslužitelj zakrpan.
Što je AI stvarno napravio
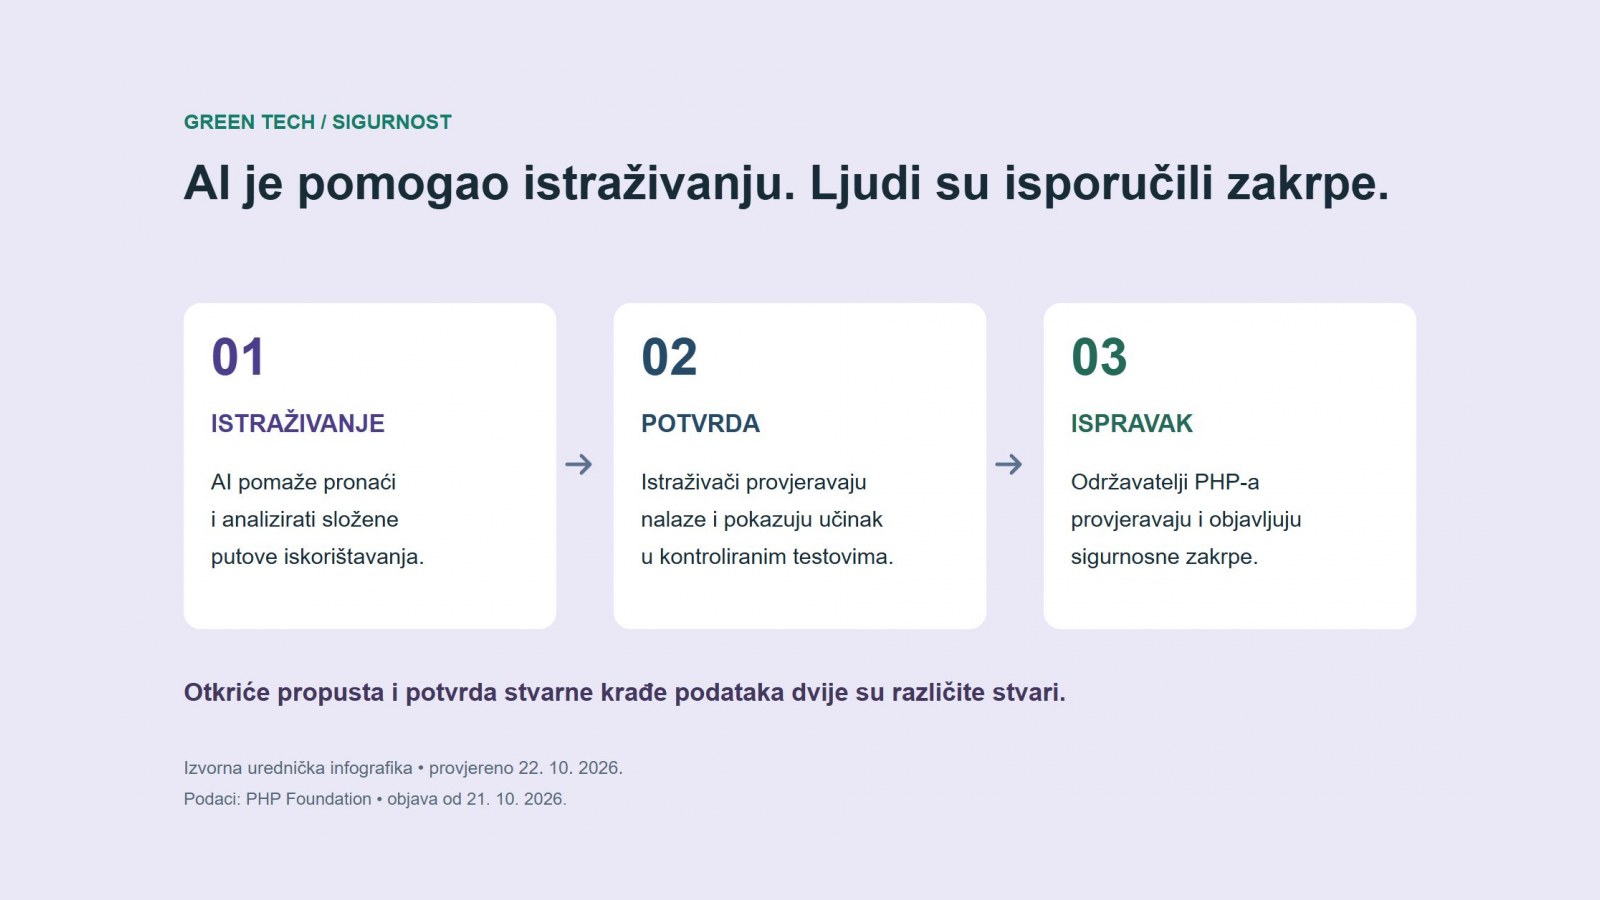
PHP Foundation opisuje višemjesečnu suradnju istraživača, održavatelja PHP-a i više organizacija. Dio problema s obradom nedostatka memorije bio je prepoznat još 2024., ali tada nije bio utvrđen praktičan način iskorištavanja. Tijekom 2026. istraživanja uz AI pomogla su dokazati da posljedice mogu biti znatno ozbiljnije.
Calif, OpenAI i Wiz sudjelovali su u prijavljivanju i provjeri nalaza. Zakrpe su pripremili i pregledali ljudi koji održavaju PHP. Ovaj slučaj pokazuje kako AI može ubrzati sigurnosna istraživanja, dok potvrđivanje nalaza, procjena rizika i sigurna isporuka popravka i dalje zahtijevaju stručan rad.
Zašto se stranice privremeno gase
Index 22. listopada izvještava o privremenom gašenju dijela državnih i drugih web-stranica zbog ovih propusta. Razlog za takvu odluku objašnjava zajedničko upozorenje europskih sigurnosnih tijela: izložene aplikacije koje nije moguće odmah zakrpati treba razmotriti privremeno odvojiti od javne mreže.
Prema ENISA-i, ranjivosti mogu omogućiti udaljeno izvršavanje zlonamjernog koda bez autentifikacije. Privremena nedostupnost zato može biti zaštitna mjera dok traje održavanje. Sama poruka da je stranica ugašena ne dokazuje krađu podataka ni uspješan napad. U provjerenim objavama nema potpunog, neovisno potvrđenog broja kompromitiranih stranica.
Imate web ili webshop? Zatražite potvrdu hostinga
PHP projekt 21. listopada objavio je popravljena izdanja 8.2.35, 8.3.36, 8.4.27 i 8.5.12. Od održavatelja zatražite potvrdu za PHP koji stvarno obrađuje vaš web, uključujući dodatne aplikacije i administracijske servise. Kod paketa Linux distribucije broj verzije može izgledati starije iako je dobavljač prenio ispravak; mjerodavan je njegov sigurnosni bilten.
Nacionalni CERT također poziva na hitno ažuriranje i provjeru mogućih tragova kompromitacije. S hostingom dogovorite provjeru rada prijave, obrazaca i narudžbi nakon održavanja te pregled zapisa ako postoje sumnjive aktivnosti. Zaštitni filtar ili privremeno ograničenje pristupa ne zamjenjuju potvrđenu zakrpu.
Što ova vijest znači posjetiteljima
PHP u ovom slučaju radi na poslužitelju stranice. Sama vijest o ranjivosti ili nedostupna stranica ne znači da je vaše računalo zaraženo. Posjetitelj ne treba instalirati navodnu PHP zakrpu iz oglasa ili nepoznate poruke; informacije o prekidu usluge treba tražiti na službenim kanalima njezina vlasnika.
Važnost događaja je konkretna: zajednička komponenta velikog broja web-aplikacija zahtijeva hitno održavanje, a popravak već postoji. Za vlasnika stranice koristan odgovor hostinga glasi koje su instalacije provjerene i kojom su zakrpom zaštićene. Tvrdnja da je cijeli internet hakiran išla bi dalje od potvrđenih činjenica.